NIS-2 (§ 30 BSIG) in Deutschland: Kryptografie nach Stand der Technik

Vom Schwachstellenscan zum kryptografischen Inventar

Laden Sie einen vorhandenen XML-Report aus OpenVAS, Nessus oder Qualys hoch. qReflector extrahiert die kryptografischen Daten, ordnet sie Hosts und Diensten zu, bewertet das Risiko und gibt Ihrem Team einen strukturierten Arbeitsbereich für Prüfung und Export.
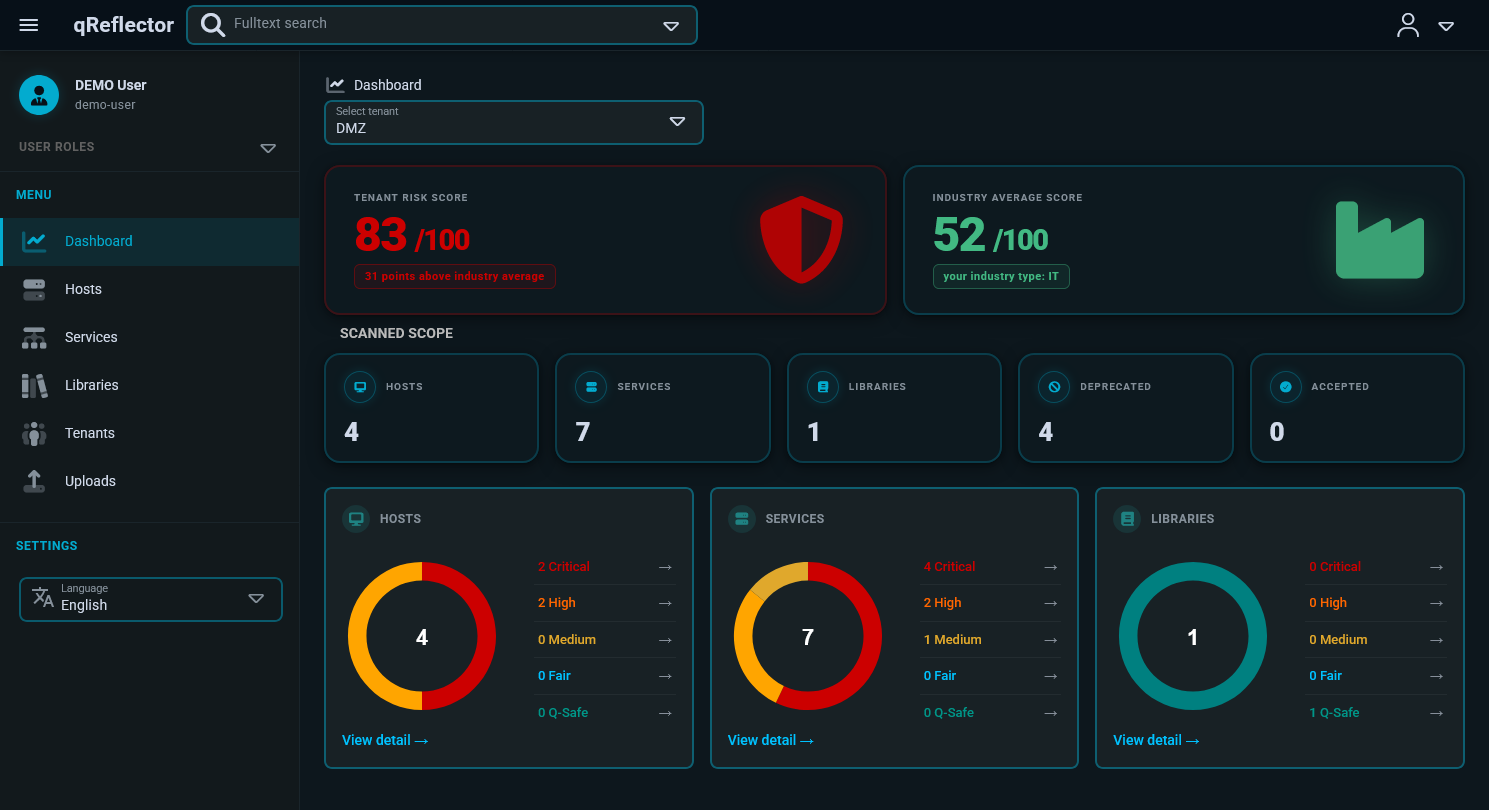
qReflector-Dashboard mit Hosts, Diensten und kryptografischen Risikoeinstufungen

Eigenes Risikomodell – jede Bewertung beruht auf Befunden aus Ihrem Report.

Hosts, Dienste und Bibliotheken – inventarisiert aus einem einzigen Report.

Vom Host über den Dienst zum Zertifikat. Jeder Befund behält seine Quelle.
Warum jetzt

Seit Dezember 2025 verlangt das deutsche NIS-2-Umsetzungsgesetz von wichtigen und besonders wichtigen Einrichtungen den Stand der Technik – ausdrücklich auch beim Einsatz kryptografischer Verfahren (§ 30 BSIG). Verschlüsselte Daten können zudem schon heute aufgezeichnet und später entschlüsselt werden, sobald ein ausreichend leistungsfähiger Quantencomputer verfügbar ist („Store now, decrypt later“). Im Oktober 2026 haben BMI, BMDS und BSI deshalb eine gemeinsame Leitlinie zur Umstellung auf Post-Quanten-Kryptografie veröffentlicht – für Verwaltungen, Unternehmen und insbesondere Betreiber kritischer Infrastrukturen. Der erste Schritt ist ein kryptografisches Inventar: Die Leitlinie empfiehlt, es bis Ende 2026 zu erstellen.

Seit 12/2025

NIS-2 (§ 30 BSIG): Stand der Technik

Ende 2026

Kryptografisches Inventar erstellt, Umstellung geplant

Ende 2030

Anwendungsfälle mit hohem Risiko quantensicher

Quellen: BSI: NIS-2 in Kraft Leitlinie von BMI, BMDS und BSI BSI-Pressemitteilung § 30 BSIG

Mehr im Learning Hub

Starten Sie mit den Scans, die Sie bereits durchführen

Schwachstellenscanner erfassen bereits Protokolle, Zertifikate, Cipher-Suites, Schlüsselaustausch, Schlüssellängen und kryptografische Bibliotheken – verteilt über einen deutlich größeren Report und vermischt mit Hunderten anderer Befunde. qReflector extrahiert diese Daten, bewertet sie mit einem eigenen Risikomodell für Kryptografie und macht daraus ein prüffähiges Inventar.

OpenVAS XML Nessus XML Qualys XML

Praktische Fragen, die das Ergebnis beantwortet:

  • Welche Hosts haben kryptografische Befunde?
  • Welche Konfigurationen brauchen Aufmerksamkeit?
  • Was hat zur Risikoeinstufung des Hosts geführt?
  • Wer ist für den betroffenen Host verantwortlich?
  • Was sollte geteilt oder exportiert werden?
So funktioniert es
Sie laden hoch In qReflector Sie exportieren
1 Scan-Report
2 Kryptografische Daten
3 Hosts und Dienste
4 Risiko und Prüfung
5 Kryptografie-Inventar
6 Excel · CycloneDX CBOM

Vom Risiko-Badge zum Befund dahinter

Jeder Host übernimmt das höchste Risiko seiner Dienste, damit Teams sehen, wo sie anfangen sollten. Von der Host-Ansicht ist es ein Klick bis zum Dienstdetail – mit Zertifikat, Cipher-Suites und den Befunden, die zur Einstufung geführt haben. Jeder Befund wird anhand von zwei getrennten Fragen bewertet: Ist diese Kryptografie heute akzeptabel – und wird sie bei der Umstellung auf Post-Quanten-Kryptografie Aufmerksamkeit brauchen? Veraltete Protokolle, kurze Schlüssel und schwache Cipher-Suites sind schon gegen heutige klassische Angriffe ein Problem – dafür braucht es keinen Quantencomputer.

Alles zu einem Host an einem Ort

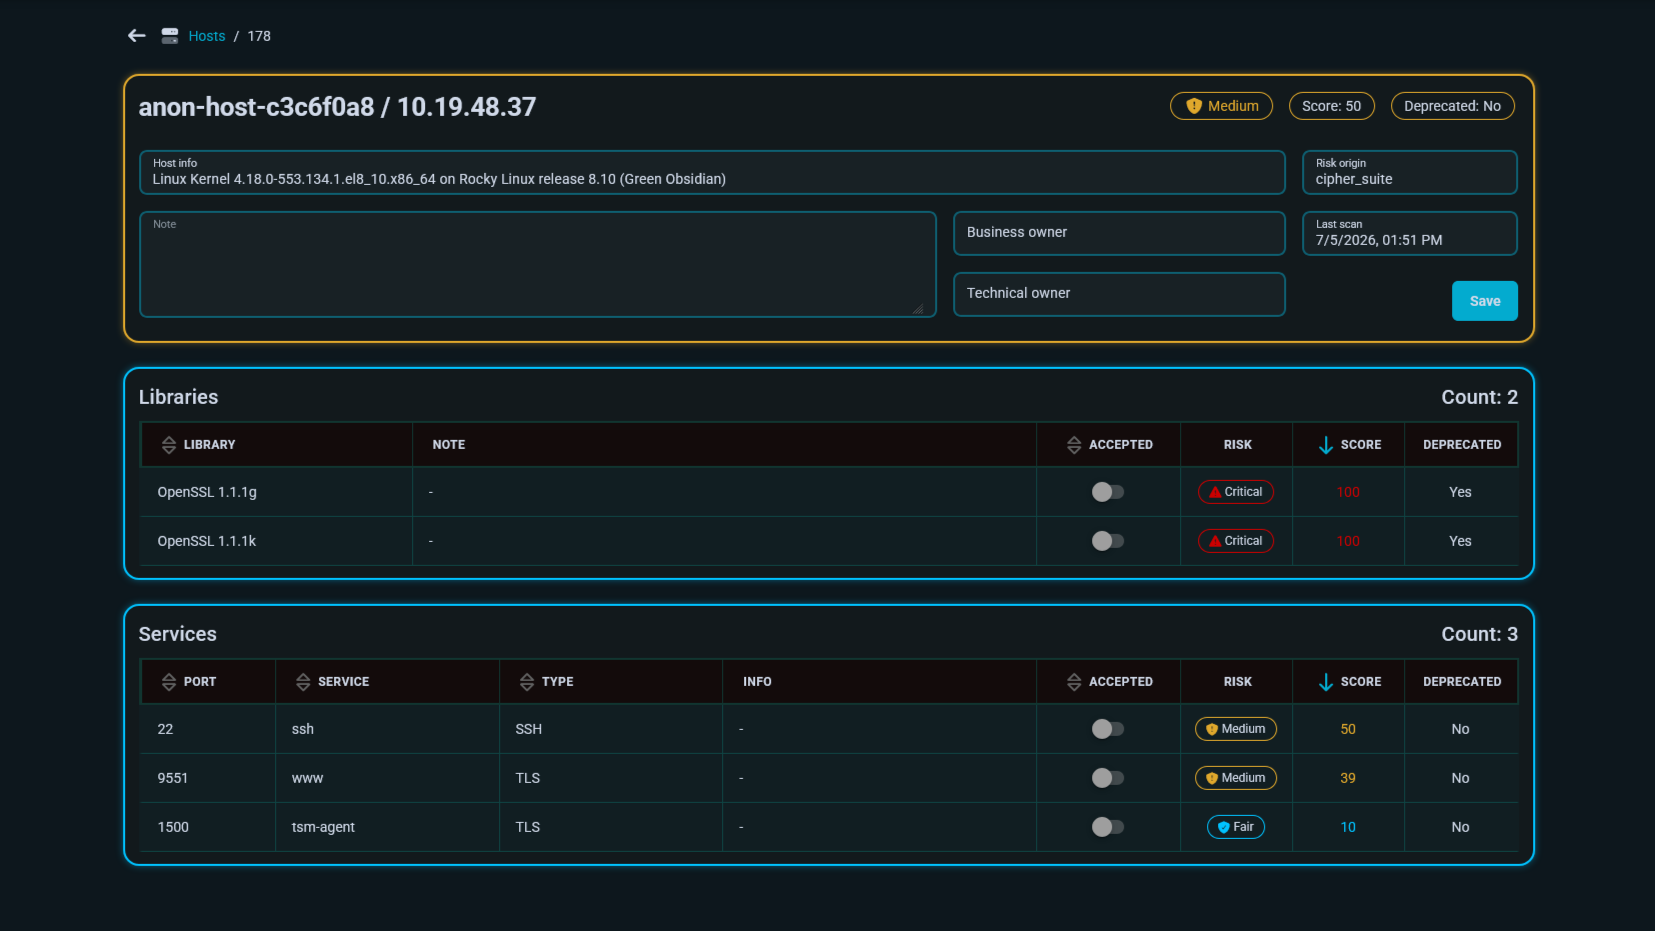
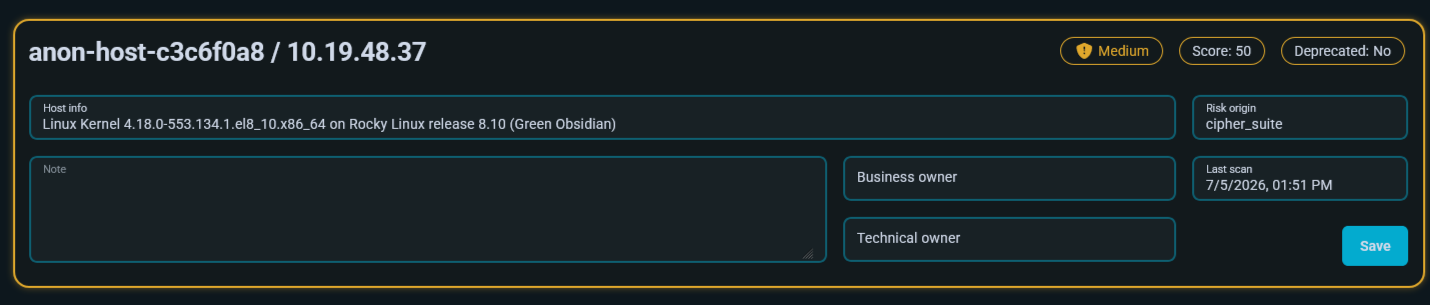
Die Host-Ansicht zeigt die aktuelle Risikoeinstufung, erkannte Dienste und Bibliotheken mit ihrem jeweiligen Risiko, die zuständigen Verantwortlichen sowie den Prüfstatus einschließlich akzeptierter Risiken. Von dort ist es ein Klick zu dem Dienst, der die Einstufung verursacht hat.

  • Das Host-Risiko entspricht dem am stärksten betroffenen Dienst
  • Alle erkannten Dienste in einer Host-Ansicht prüfen
  • Zuständigkeit für einen Host festlegen
qReflector-Host-Ansicht mit Risiko-Badge, Bewertung und Feldern zur Host-Zuständigkeit
Host-Ansicht: Risikoeinstufung, Zuständigkeit und Host-Kontext. Klicken Sie für das vollständige Host-Detail.
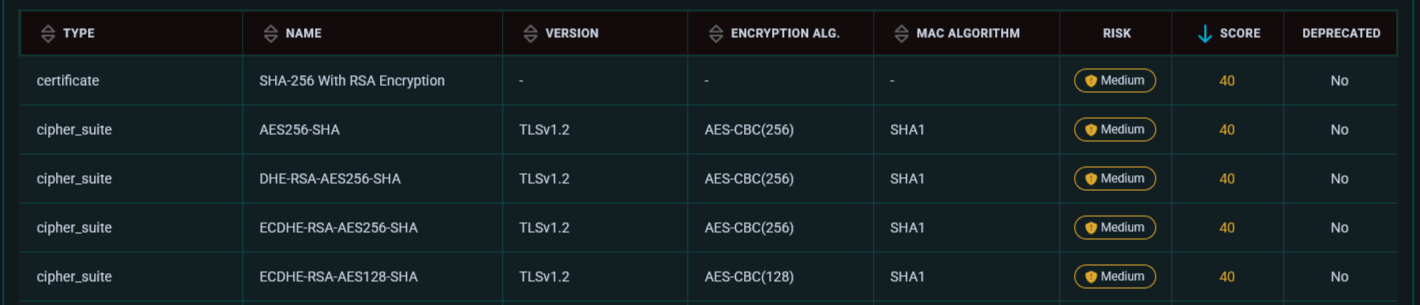
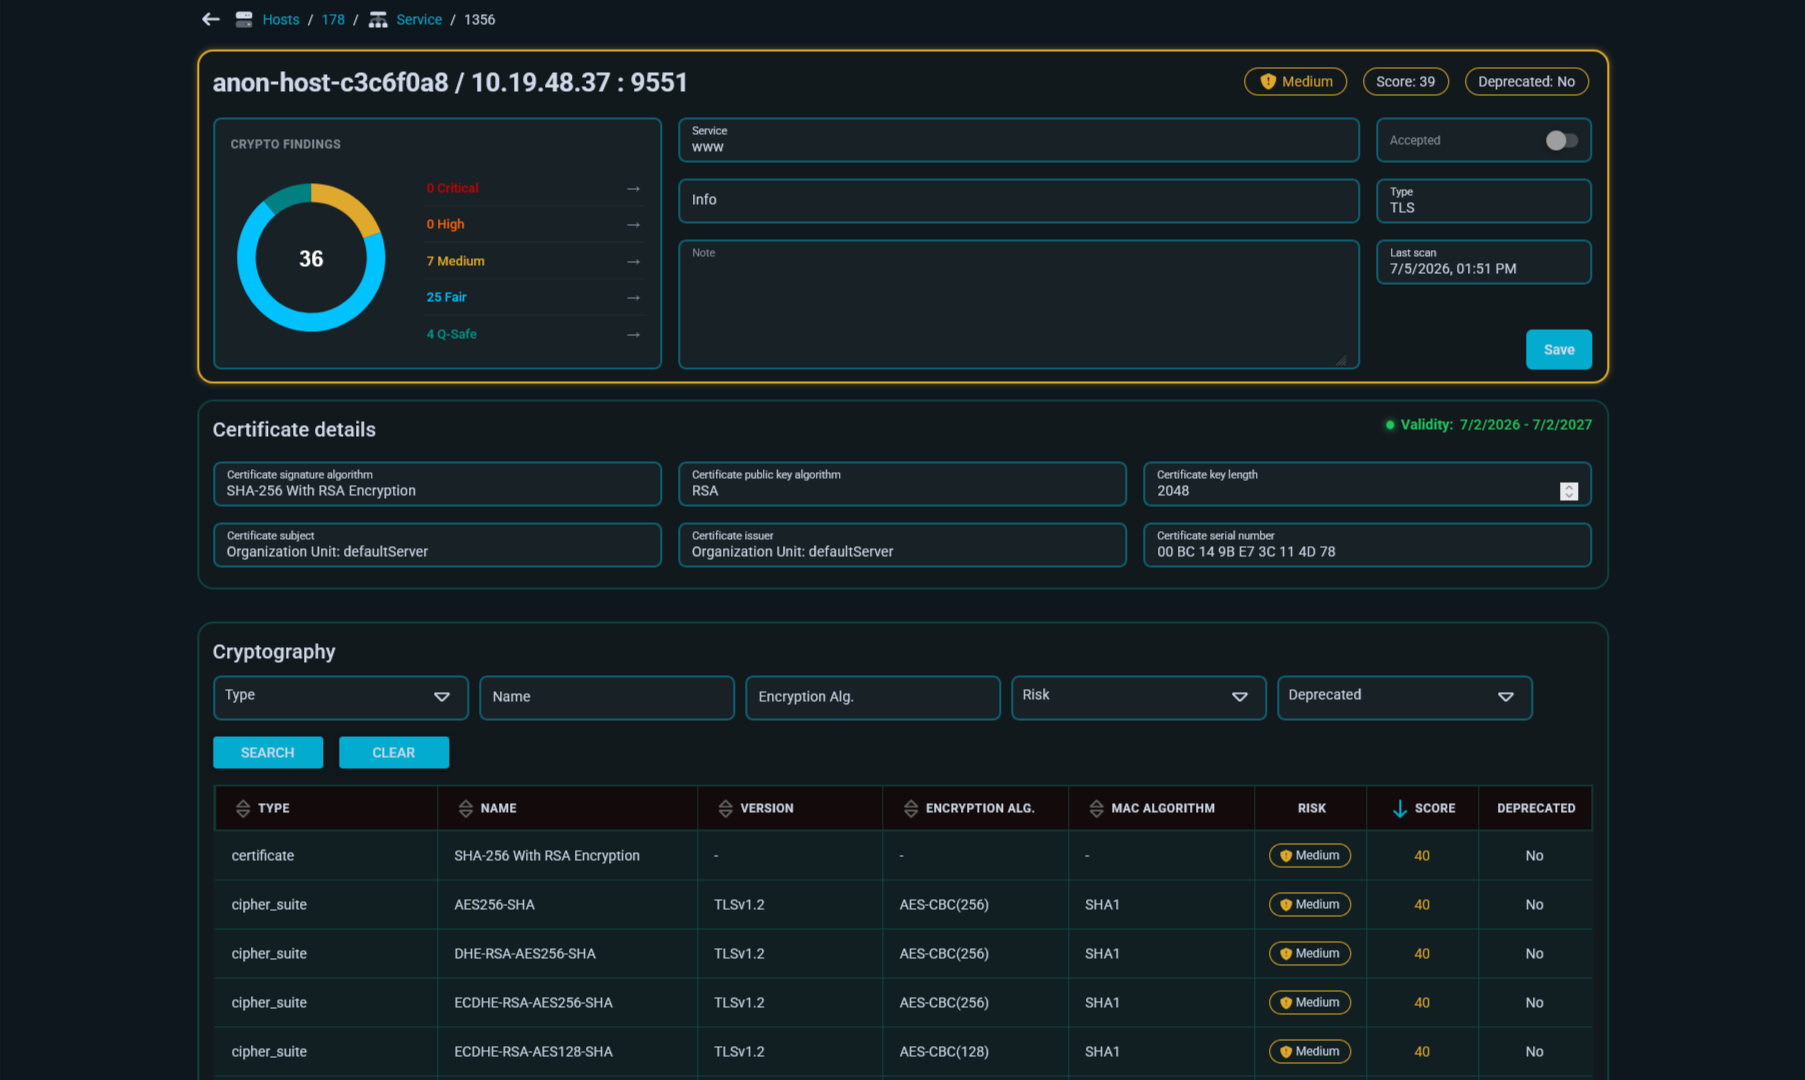
qReflector-Dienstdetail: Tabelle der Zertifikats- und Cipher-Suite-Befunde mit Risiko und Bewertung
Dienstdetail: Zertifikat, Cipher-Suites und die Befunde, die zur Einstufung geführt haben.

Je nach Scanner-Daten kann qReflector unter anderem folgende Informationen darstellen:

Protokollversion Cipher-Suite Schlüsselaustausch-Algorithmus Signaturalgorithmus Schlüsseltyp und Schlüssellänge Zertifikatsgültigkeit

Das Risiko eines Dienstes wird aus den kryptografischen Befunden berechnet, die diesem Dienst zugeordnet sind.

Risikostufen

Critical High Medium Fair Q-Safe

Critical bis Fair bilden heutige kryptografische Schwächen ab; Q-Safe bildet die Post-Quanten-Relevanz im hochgeladenen Report ab – siehe den vollständigen Leistungsumfang unten.

Betrieblichen Kontext ergänzen

qReflector ergänzt die Daten, die Ihr Scanner bereits erzeugt hat, um eine auf Kryptografie ausgerichtete Prüfebene – und exportiert das geprüfte Ergebnis für die Übergabe.

Prüfung, Kommentare und Zuständigkeit

Erkannte Kryptografie prüfen, ohne den gesamten Scan-Report durchzugehen, technischen Kontext in Kommentaren festhalten und jedem Host Verantwortliche zuweisen, damit Befunde beim zuständigen Team ankommen.

Risiko akzeptieren

Dokumentieren, dass ein Befund geprüft und bewusst akzeptiert wurde, etwa für ein Altsystem oder eine betriebliche Ausnahme. Die Entscheidung wird zusammen mit dem Befund gespeichert.

Arbeitsbereiche für Kunden und Netzwerke

Beratungs- und Auditteams können Befunde nach Kunden- oder Netzwerk-Arbeitsbereichen organisieren.

Excel-Export

Geprüfte Befunde als Excel-Arbeitsmappe herunterladen – für die Abstimmung im Team, Filterung, Berichte und die Übergabe an Kunden.

CycloneDX-CBOM-Export

Strukturierte kryptografische Daten im CycloneDX-CBOM-Format exportieren – für übergreifende Inventarisierungs- und CBOM-Management-Prozesse.

Für technische Teams, Beratung und Audit

IT- und Security-Teams

Arbeiten Sie die Kryptografie aus Ihren vorhandenen Scans durch und sehen Sie, welche Hosts und Dienste zuerst Aufmerksamkeit brauchen.

  • Schwache und veraltete Konfigurationen an einem Ort
  • Den Befund hinter jeder Risikostufe nachvollziehen

Beratung und Audit

Verarbeiten Sie Reports mehrerer Kunden und erstellen Sie Ergebnisse, die Sie direkt übergeben können.

  • Weniger manuelle Auswertung von Scanner-Reports
  • Derselbe Ablauf für alle Kunden

Ein klarer, fokussierter Leistungsumfang

Was qReflector leistet

  • Ein netzwerkbezogenes kryptografisches Inventar aus unterstützten Schwachstellenscan-Reports
  • Prüfung auf Host-, Dienst- und Befundebene mit eigenem Risikomodell
  • Zuständigkeiten, Kommentare und dokumentierte Risikoakzeptanz
  • Excel- und CycloneDX-CBOM-Export

Was qReflector nicht leistet

  • OpenVAS, Nessus oder Qualys ersetzen oder selbst das Netzwerk scannen
  • Jeden Einsatz von Kryptografie in einer Organisation aufspüren
  • Ersatzalgorithmen auswählen oder eine vollständige Migrations-Roadmap erstellen
  • Sicherheit, Compliance oder PQC-Readiness zertifizieren

Eine vollständige Bewertung der Organisation kann zusätzlich Anwendungsanalyse, Quellcode-Review, Cloud- und Lieferanteninformationen, geschäftlichen Kontext, Datenlebensdauer, Zuständigkeiten, Einschränkungen bei der Migration und weitere Discovery-Methoden erfordern. qReflector hilft, eine wichtige erste technische Ebene zu strukturieren.

Die Ergebnisse spiegeln die Daten wider, die im hochgeladenen Report enthalten sind. Risikostufen – einschließlich Q-Safe – beschreiben erkannte kryptografische Daten; sie sind weder eine vollständige Sicherheitsbewertung noch eine Zertifizierung von Sicherheit, Compliance oder PQC-Readiness. qReflector dokumentiert Entscheidungen zur Risikoakzeptanz; die Entscheidung selbst bleibt bei Ihrem Team. Die Kompatibilität des CycloneDX-CBOM-Exports mit einer bestimmten externen Plattform sollte durch einen Integrationstest bestätigt werden.

Ein praktischer erster Schritt zur PQC-Readiness

Die Umstellung beginnt mit Transparenz: wo Kryptografie heute eingesetzt wird, welche Hosts und Dienste davon abhängen und welche Konfigurationen schon heute schwach sind. Die nationale Leitlinie nennt dafür ausdrücklich Inventarisierungswerkzeuge und CBOMs auf Basis von CycloneDX. qReflector erstellt aus Ihren vorhandenen Schwachstellenscans die erste technische Ebene dieses Inventars – die Netzwerkebene.

Bereitstellung und Sicherheit

Eigene Umgebung mit Hosting in der EU

qReflector läuft als gehostete Anwendung in der EU. Jeder Kunde erhält eine separat bereitgestellte Umgebung.

Isolierte Kundenumgebungen

Die Umgebungen sind voneinander getrennt; der Zugriff ist auf die jeweils festgelegten Nutzer beschränkt.

ISO 27001

qReflector wird von der ITS a.s. entwickelt und betrieben, deren Managementsystem nach ISO 27001 zertifiziert ist.

Details zu Hosting, Isolation und Zugriff finden Sie auf der Seite Trust & Security.

Sehen Sie, was Ihre Scan-Reports schon über Kryptografie wissen

Machen Sie aus einem vorhandenen OpenVAS-, Nessus- oder Qualys-Report eine strukturierte Übersicht über Hosts, Dienste und erkannte kryptografische Befunde.

1 Zugang per E-Mail anfragen 2 Umgebung eingerichtet, Zugang innerhalb eines Werktags 3 Erste Prüfung mit Ihrem eigenen Report

PQC Learning Hub entdecken